CVE-2026-111585: Celah Keamanan TeamViewer dengan CVSS 8.8 Berpotensi RCE
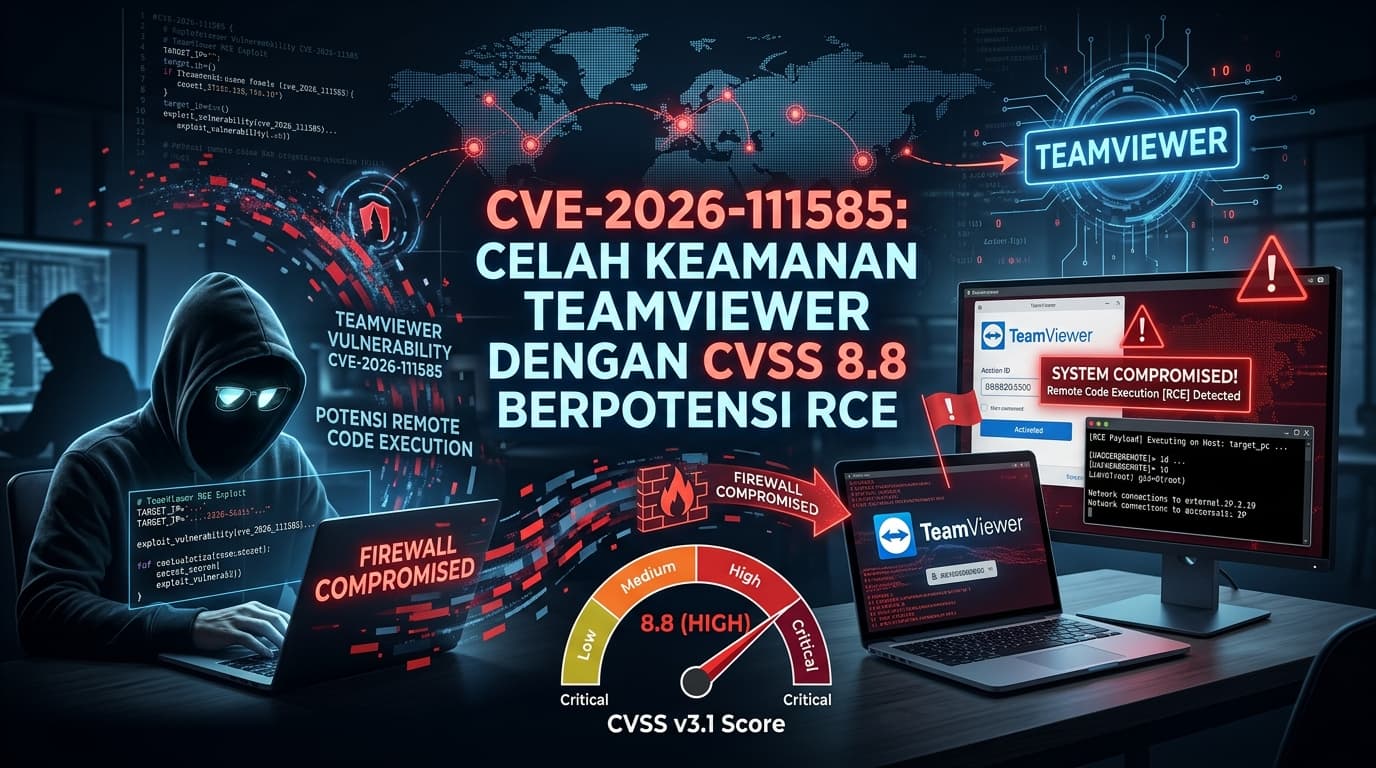
CVE-2026-111585: Celah Keamanan TeamViewer dengan CVSS 8.8 Berpotensi RCE
CVE-2026-111585 merupakan kerentanan keamanan berisiko tinggi pada TeamViewer dengan skor CVSS 8.8 (High). Celah ini berpotensi memungkinkan Remote Code Execution (RCE) melalui manipulasi data layar saat sesi remote control berlangsung.
Kerentanan ini menjadi perhatian bagi administrator IT, teknisi, dan perusahaan yang menggunakan TeamViewer untuk mengelola workstation maupun perangkat dari jarak jauh.
Apa Itu CVE-2026-111585?
CVE-2026-111585 merupakan kerentanan Integer Overflow (CWE-190) pada komponen pemrosesan layar TeamViewer.
Kesalahan perhitungan integer ketika memproses data layar dapat menyebabkan heap-based buffer overflow. Dalam kondisi tertentu, kelemahan ini berpotensi dimanfaatkan penyerang untuk menjalankan kode arbitrer pada perangkat yang menjalankan TeamViewer Viewer.
Eksploitasi berkaitan dengan sesi remote control yang terhubung ke host berbahaya atau telah dikompromikan.
Dampak Kerentanan TeamViewer
Apabila berhasil dieksploitasi, CVE-2026-111585 berpotensi menimbulkan beberapa risiko keamanan:
Remote Code Execution (RCE): Penyerang berpotensi menjalankan kode dengan hak akses proses TeamViewer.
Workstation Compromise: Perangkat teknisi dapat menjadi target kompromi.
Data Exposure: Informasi dan akses internal perusahaan berpotensi terpapar.
Operational Disruption: Gangguan pada aktivitas remote support dan operasional IT.
Versi TeamViewer yang Terdampak
Berdasarkan informasi keamanan yang disampaikan, versi TeamViewer sebelum 15.83 perlu mendapatkan perhatian.
Administrator perlu memeriksa instalasi berikut:
TeamViewer Full Client.
TeamViewer Portable untuk Windows.
TeamViewer Remote Control App untuk Android.
Instalasi TeamViewer pada Windows, Linux, dan macOS.
Pastikan menggunakan maintenance build yang sesuai untuk instalasi versi lama.
Cara Mengatasi CVE-2026-111585
Team IT Security disarankan segera melakukan langkah mitigasi berikut:
Update TeamViewer: Perbarui aplikasi ke versi 15.83 atau versi terbaru yang tersedia.
Audit Instalasi: Periksa seluruh workstation, laptop teknisi, dan aplikasi TeamViewer Portable.
Batasi Remote Access: Hindari koneksi ke host yang tidak dikenal atau mencurigakan.
Monitor Endpoint: Periksa aktivitas proses dan koneksi remote yang tidak biasa.
Terapkan Patch Management: Pastikan seluruh endpoint perusahaan mendapatkan pembaruan keamanan secara berkala.
Apakah CVE-2026-111585 Sudah Dieksploitasi?
Pada saat buletin keamanan diterbitkan, TeamViewer menyatakan belum mengetahui adanya eksploitasi aktif di lapangan (active exploitation in the wild).
Namun, perusahaan tetap disarankan melakukan pembaruan keamanan tanpa menunggu adanya laporan serangan.
Kesimpulan
CVE-2026-111585 dengan skor CVSS 8.8 merupakan kerentanan serius yang perlu diperhatikan oleh pengguna TeamViewer, khususnya perusahaan yang mengandalkan remote access untuk operasional IT.
Segera perbarui TeamViewer, audit seluruh instalasi termasuk versi Portable, dan pastikan akses remote hanya dilakukan ke host tepercaya.
Referensi:
TeamViewer Security Bulletin: https://www.teamviewer.com/en/resources/trust-center/security-bulletins/tv-2026-1011/
CVE Database: https://www.tenable.com/cve/CVE-2026-111585
Cybersecurity News: https://cybersecuritynews.com/teamviewer-security-flaw/
Disclaimer: Artikel ini disusun untuk edukasi keamanan siber. Selalu periksa dokumentasi resmi vendor untuk informasi versi dan mitigasi terbaru.
Artikel Riset Terkait
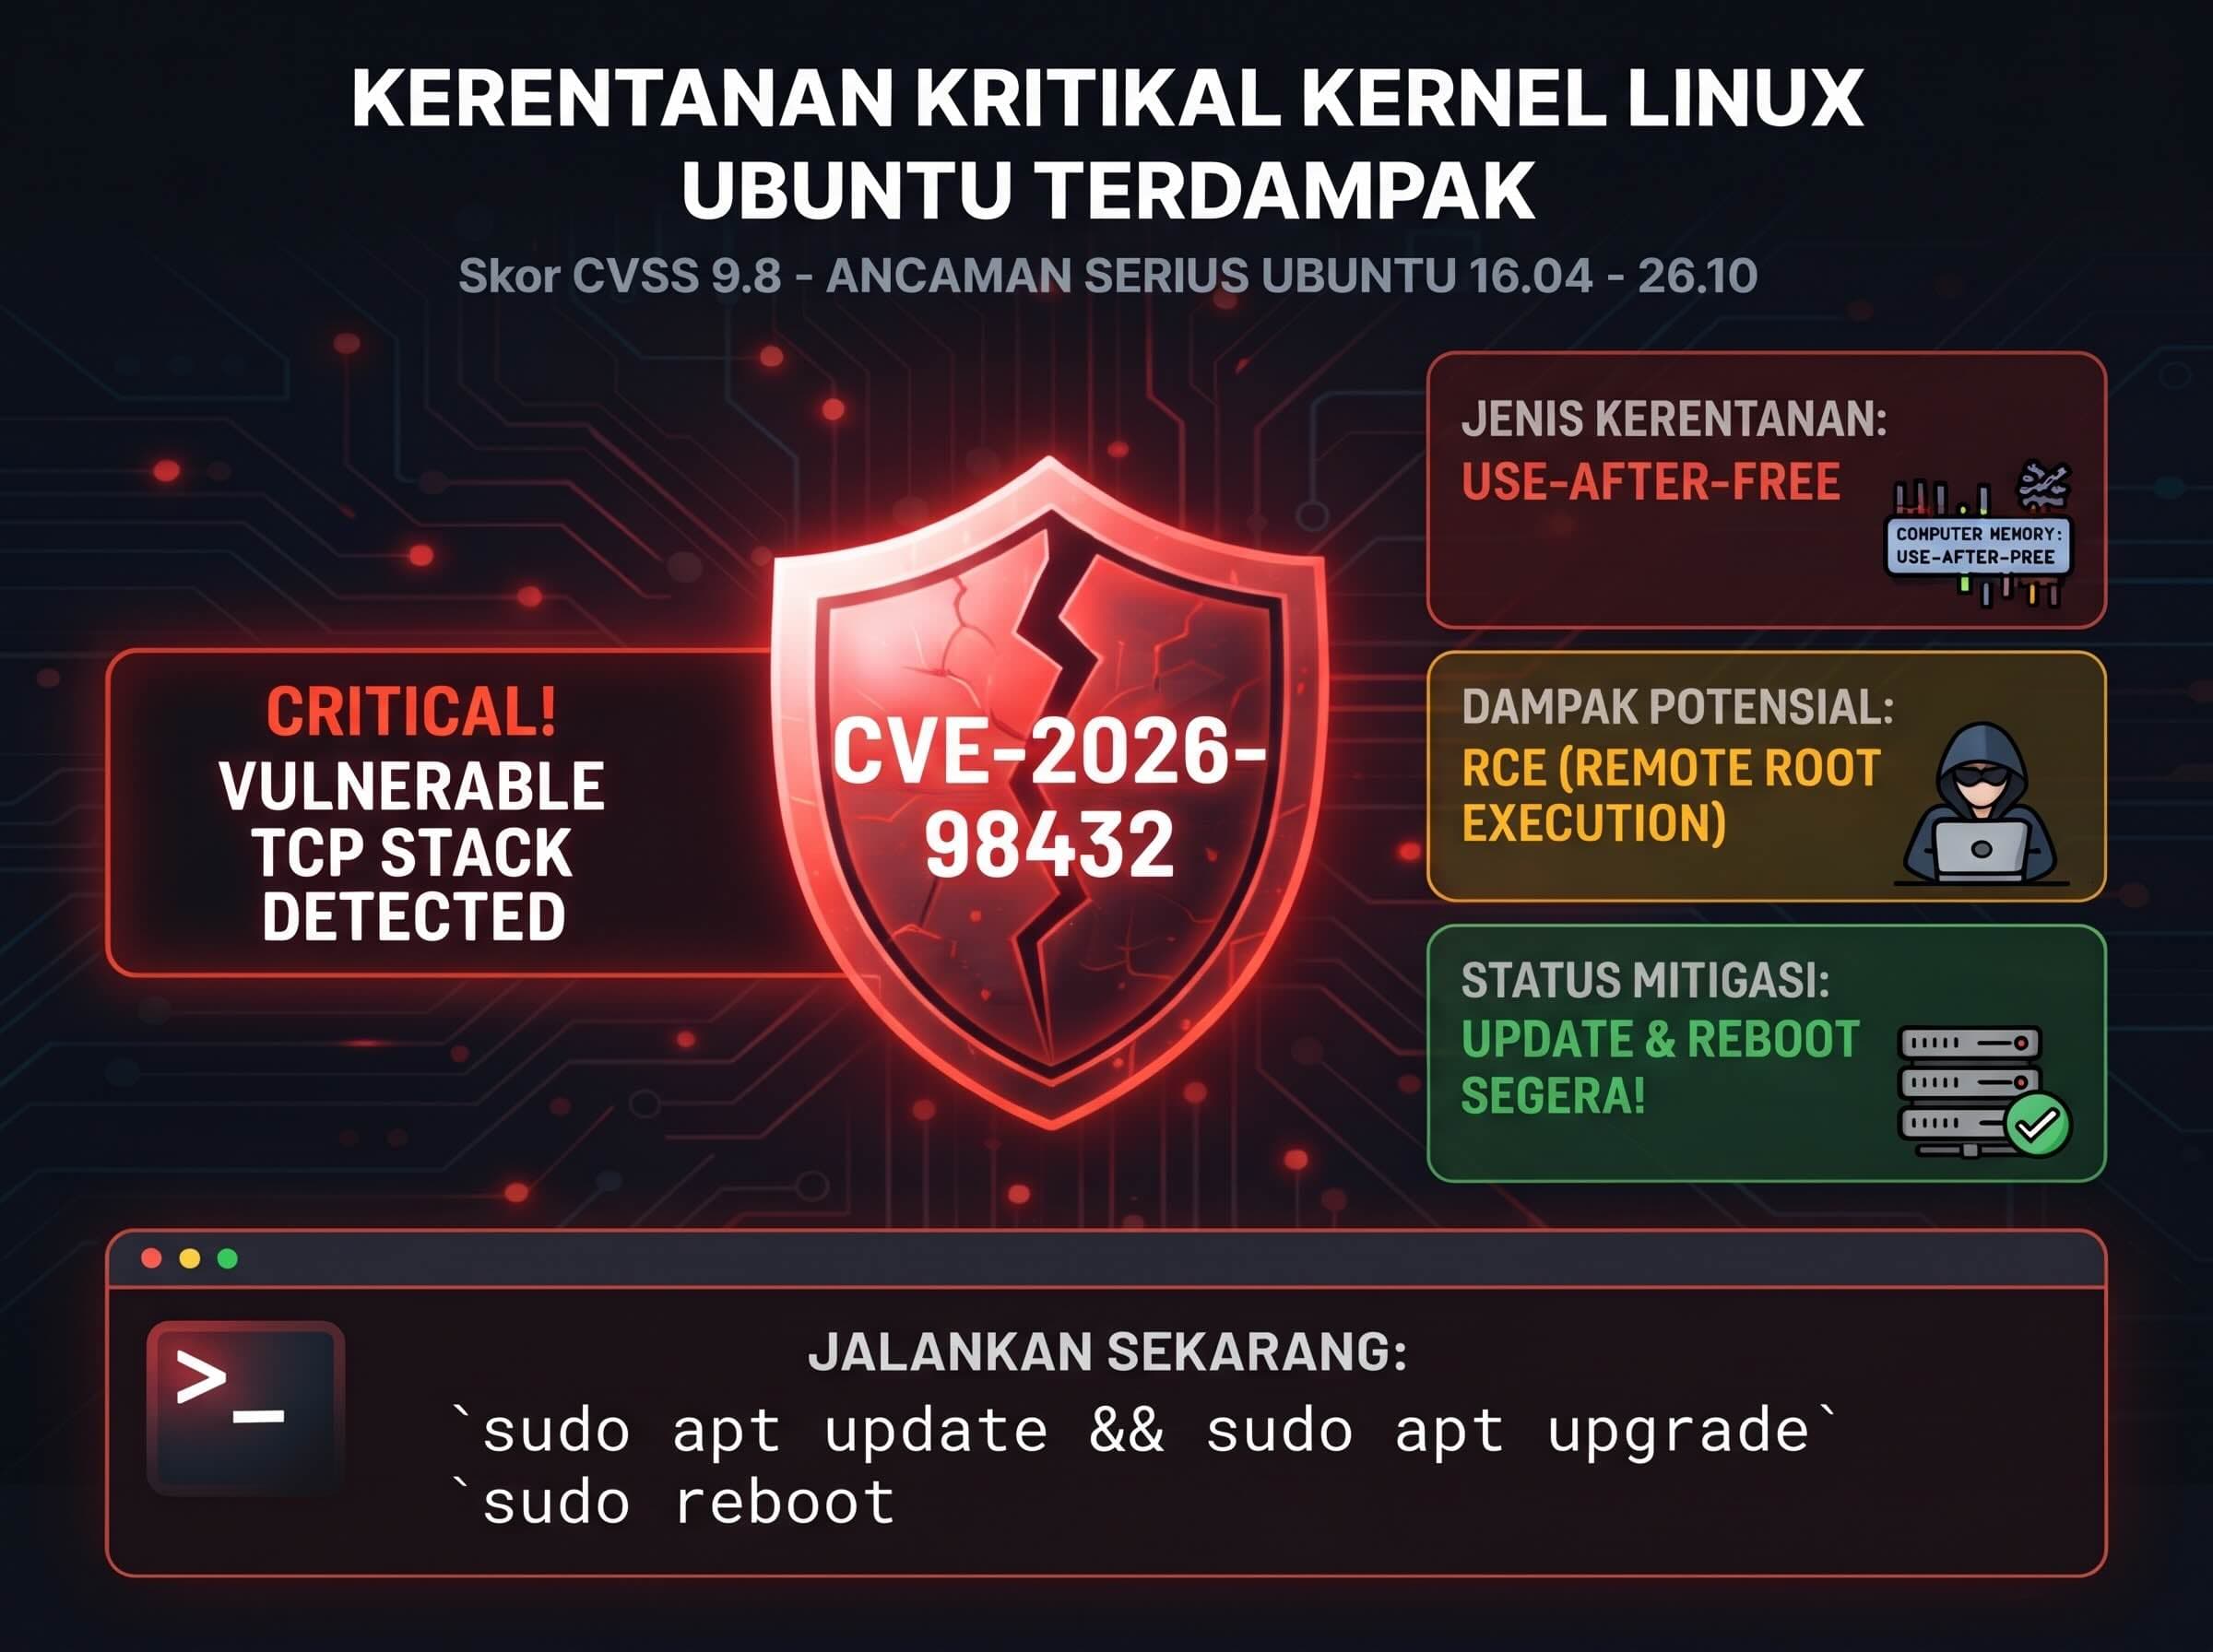
Kerentanan Kritikal Kernel Linux Ubuntu CVE-2026-98432: Skor CVSS 9.8 & Cara Mitigasi
Waspada! Kerentanan kritikal kernel Linux Ubuntu CVE-2026-98432 (Skor CVSS 9.8) mengancam versi 16.04 hingga 26.10 melalui TCP stack. Ketahui dampak dan cara mitigasinya segera.
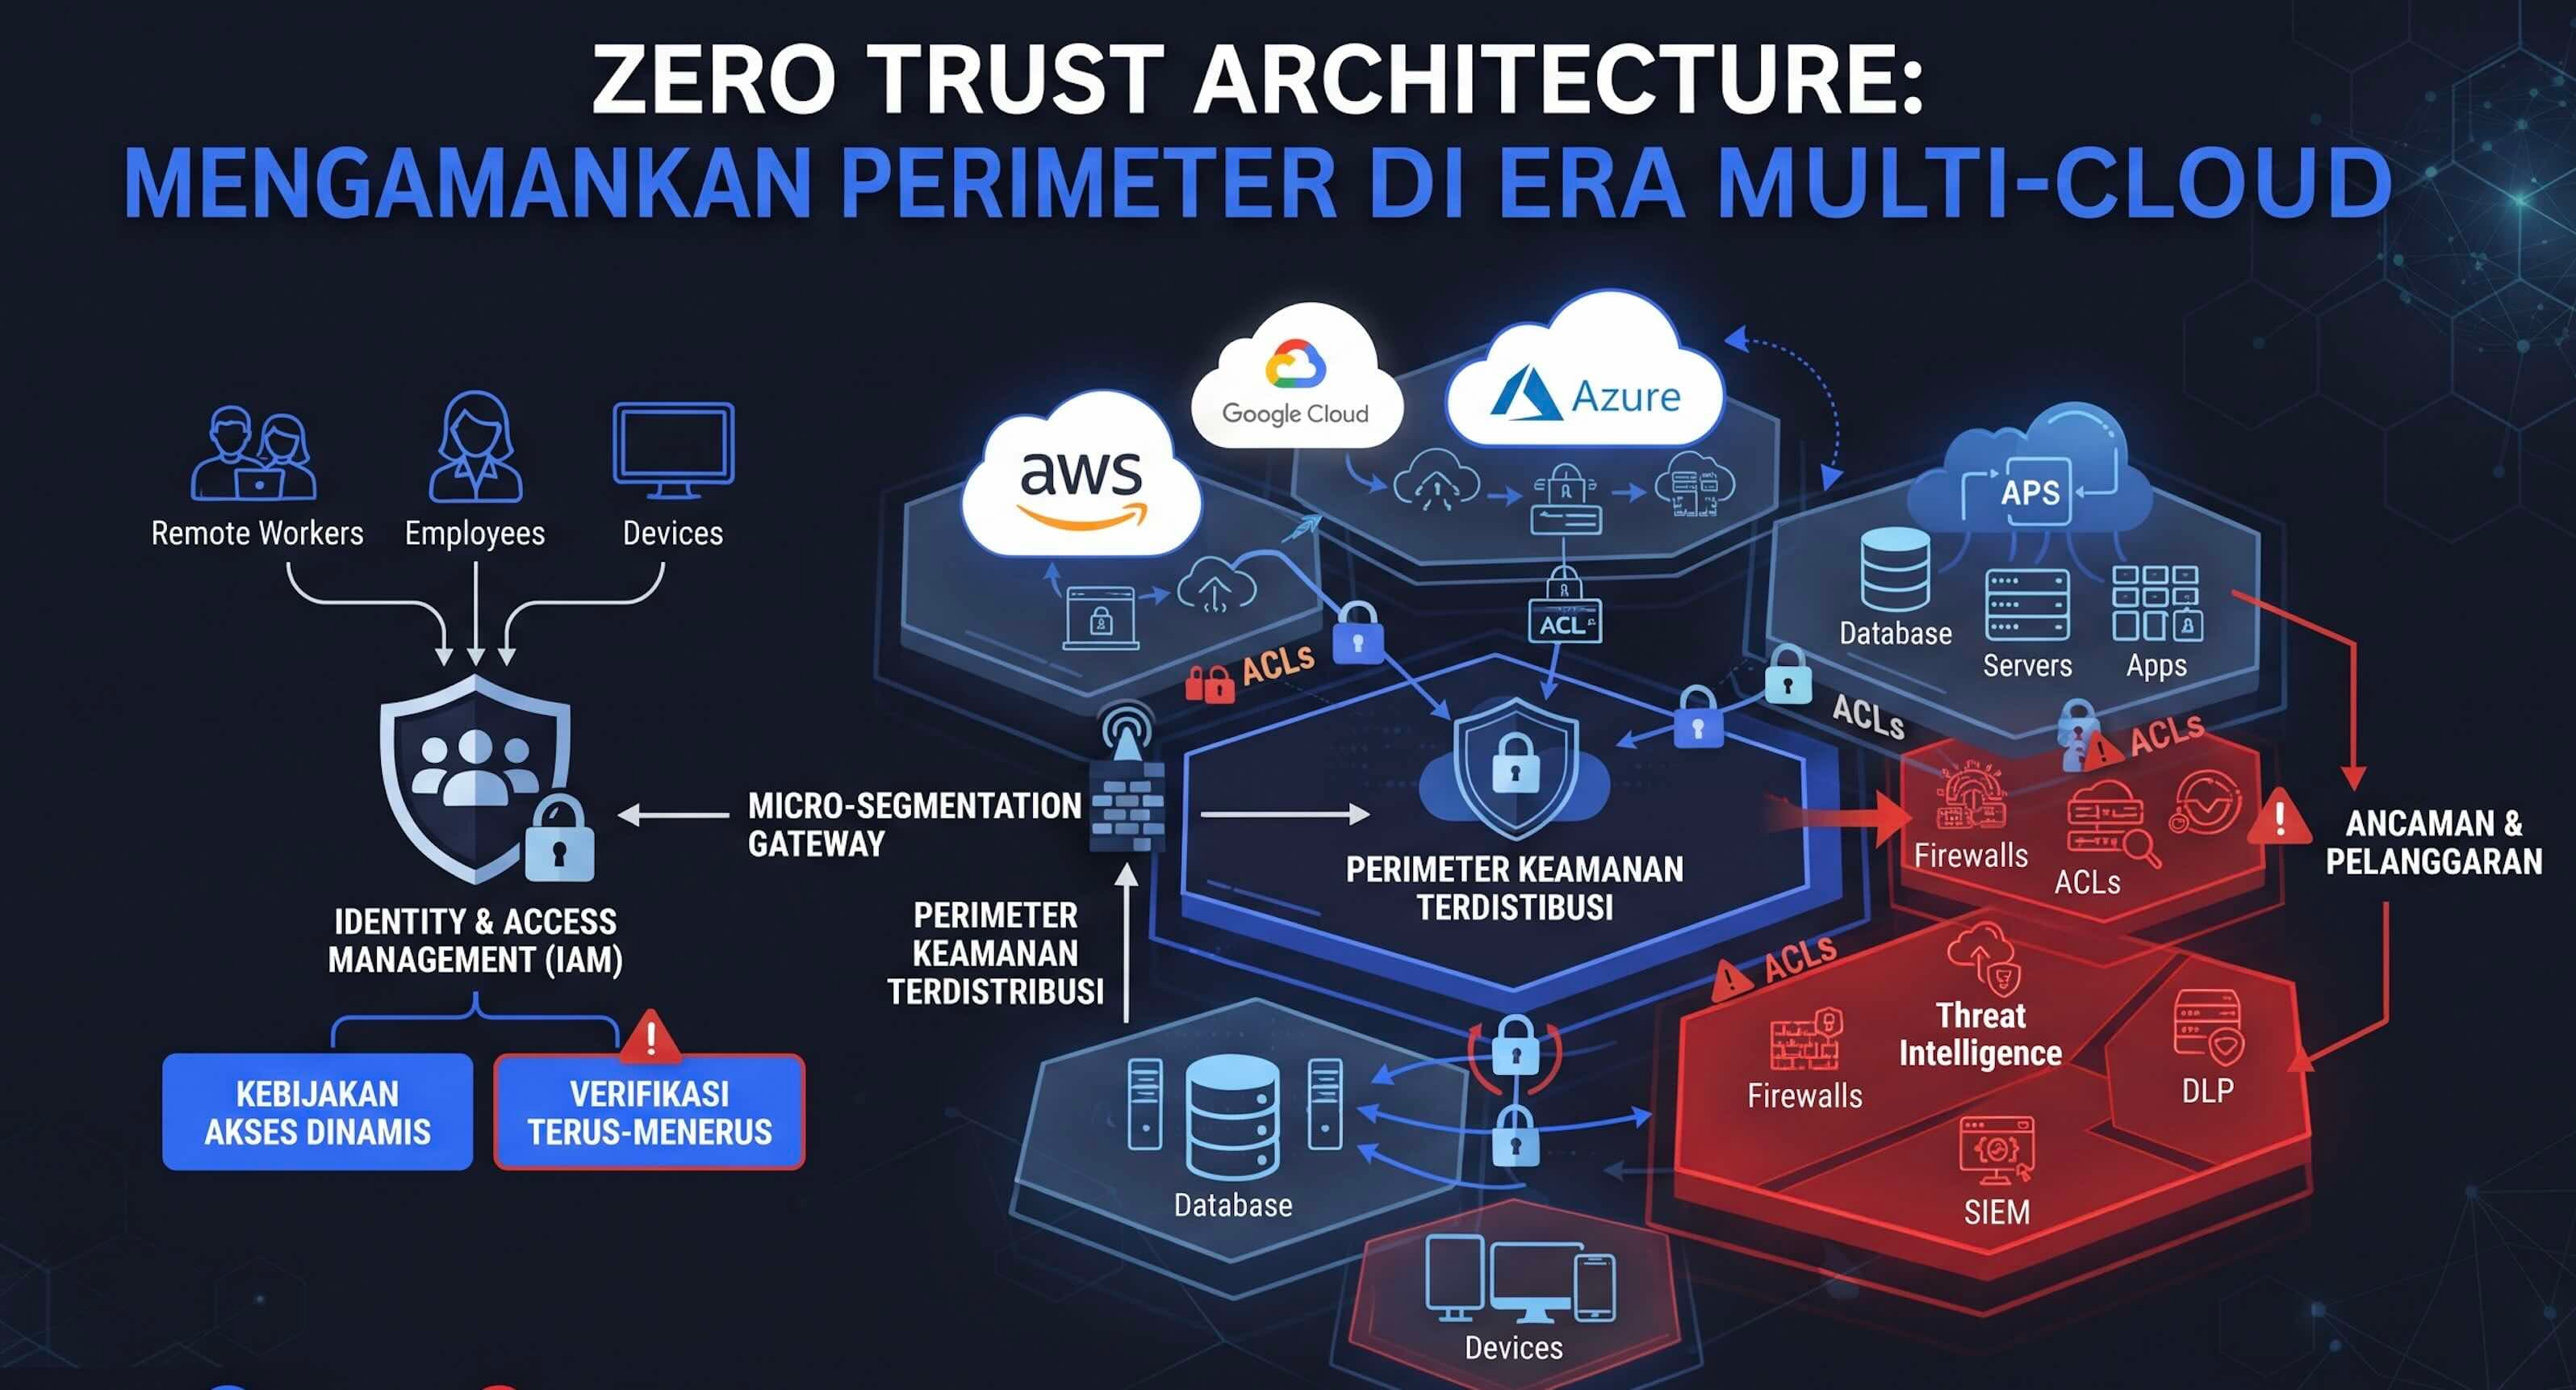
Zero Trust Architecture: Mengamankan Perimeter di Era Multi-Cloud
Prinsip 'Never Trust, Always Verify' diimplementasikan secara konkret pada level identitas, mikrosegmentasi jaringan, dan continuous monitoring.